
Налаштування Edge Gateway
Edge Gateway є маршрутизатором для керування правилами NAT та Firewall (за потреби). Розберемо кілька сценаріїв використання та налаштування.
Сценарій 1
Необхідно надати ВМ доступ в мережу Інтернет. Доступ ззовні не потрібен.
Умови: Наявність Edge Gateway, зовнішної IP, маршрутизованої мережі (Routed) підключеної до Edge Gateway.
Маємо 1 маршрутизовану (Routed) мережу з адресацією 192.168.0.0/24. До мережі підключені 2 ВМ.
Переходимо в меню Edges та обираємо необхідний Edge Gateway
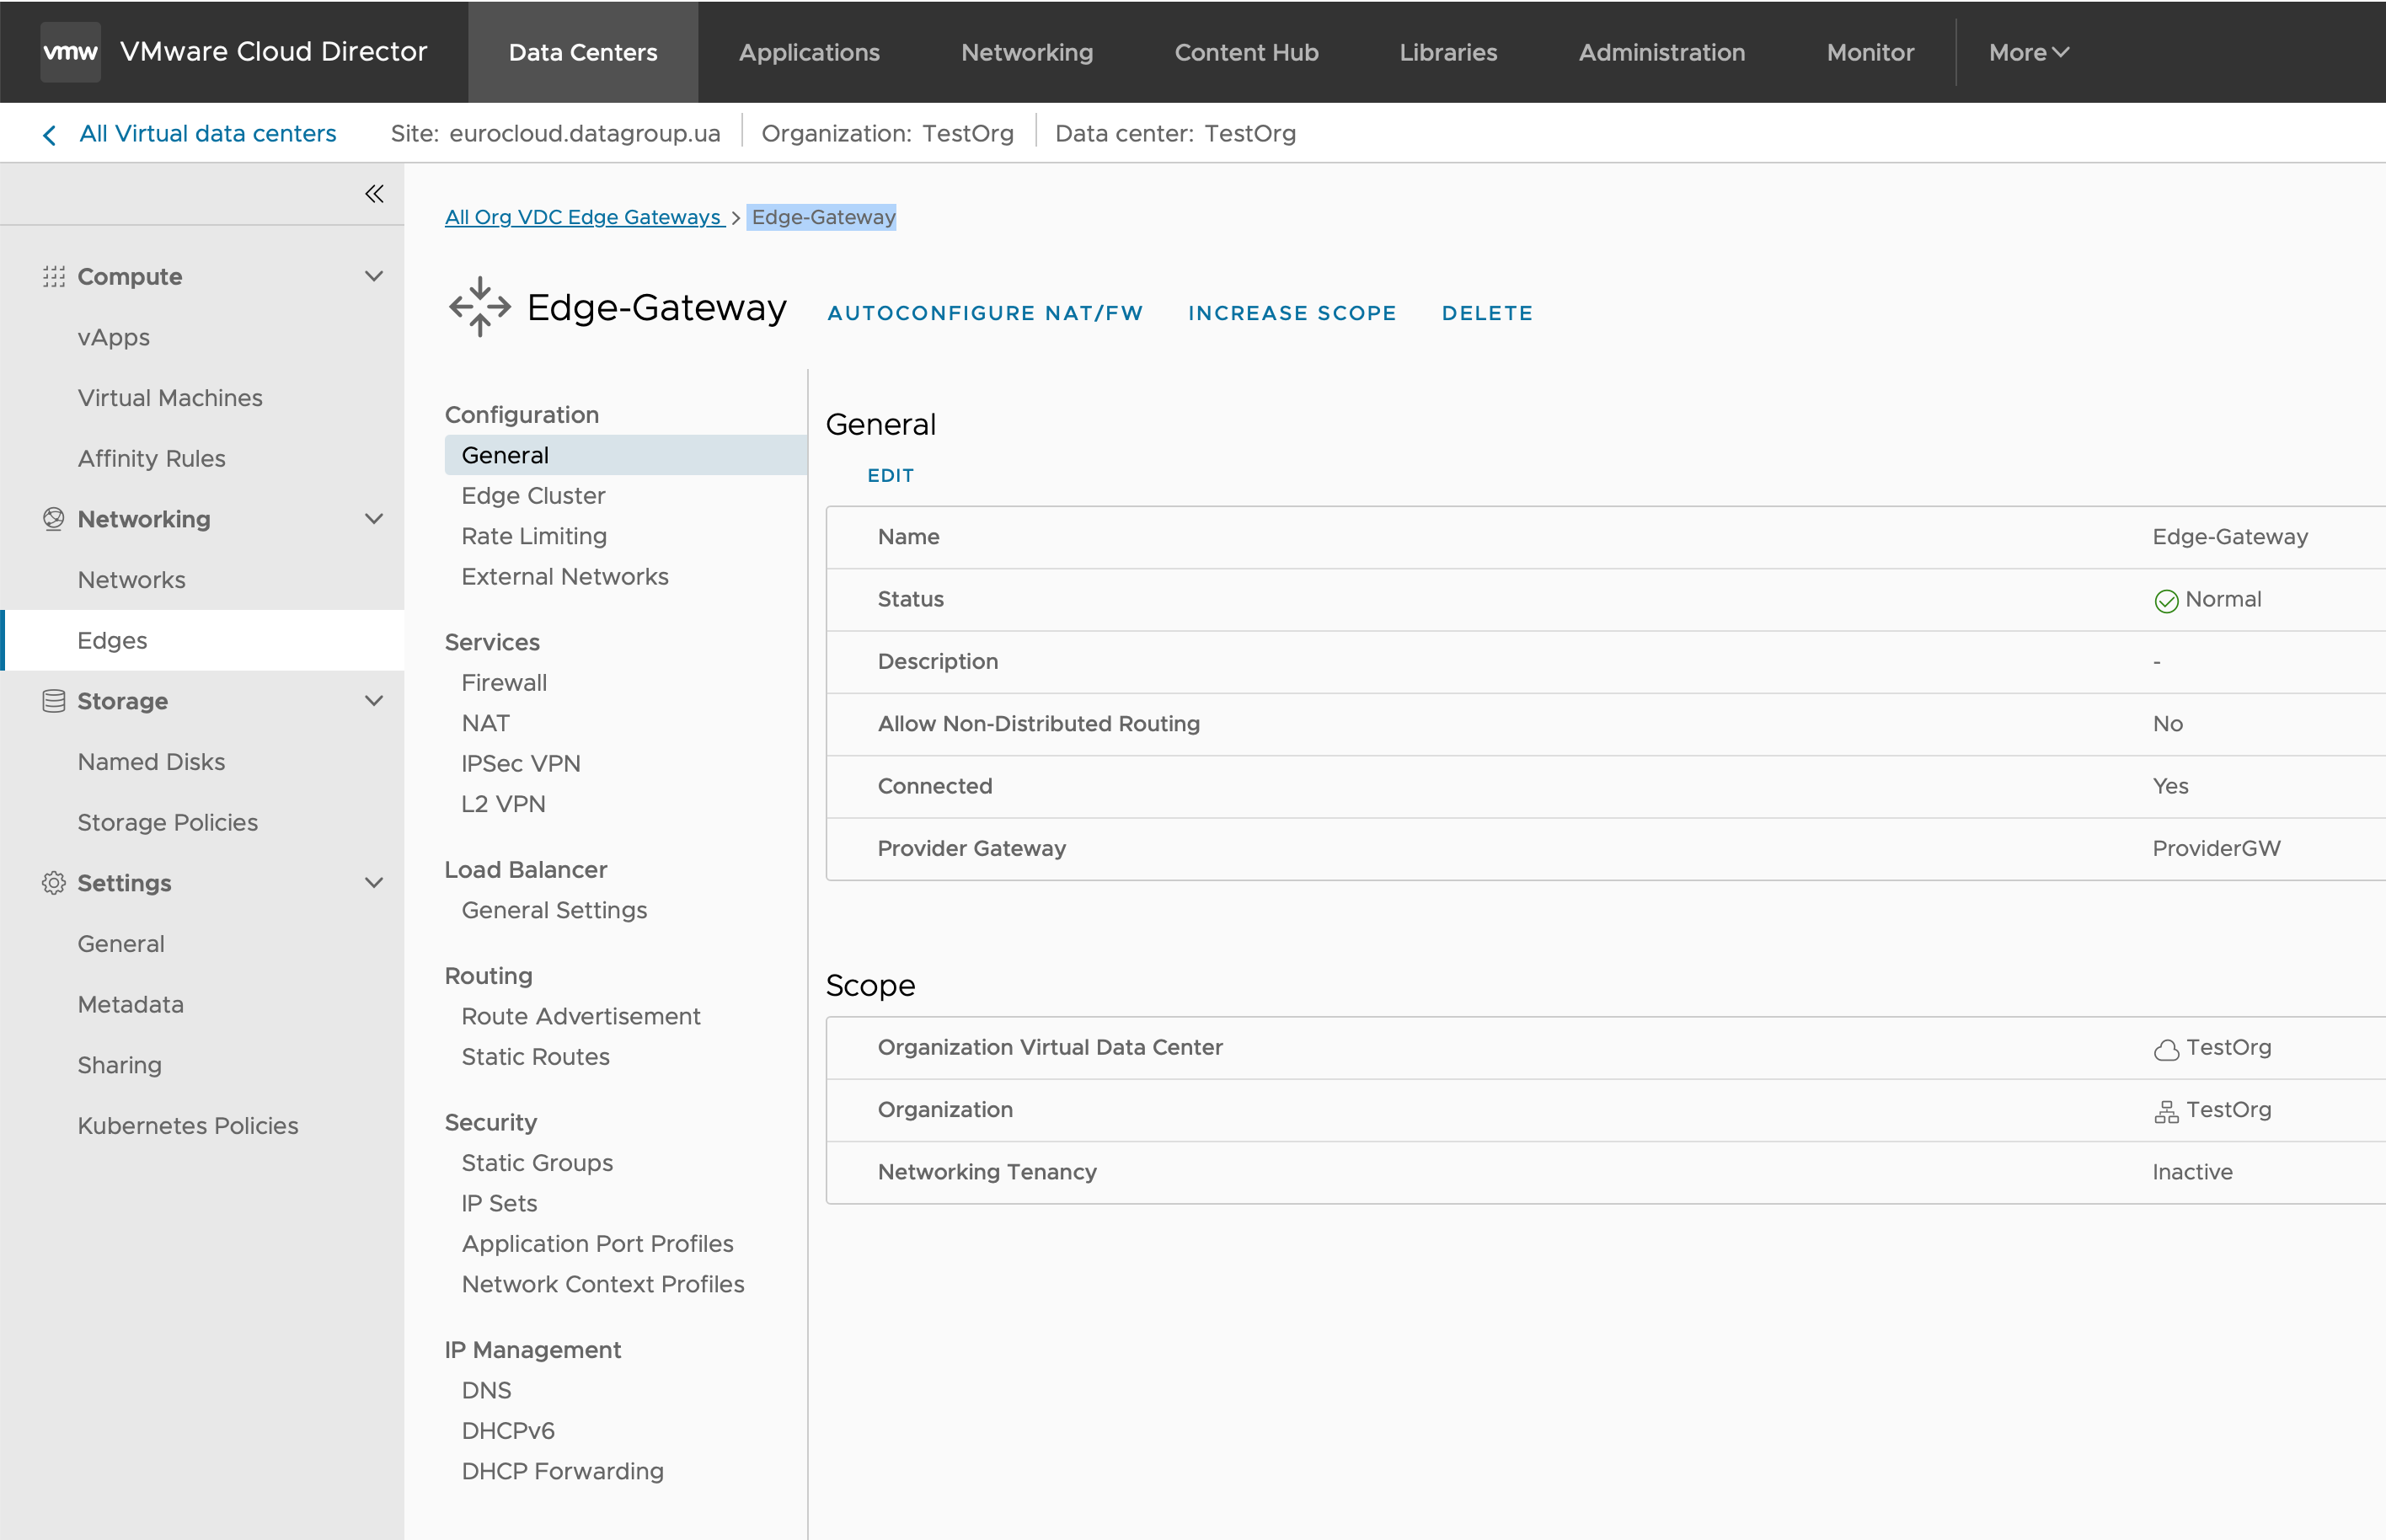
Далі обираємо пункт меню - NAT
Та створюємо необхідні правила. В данному сценарії нам необхідно створити правило SNAT.
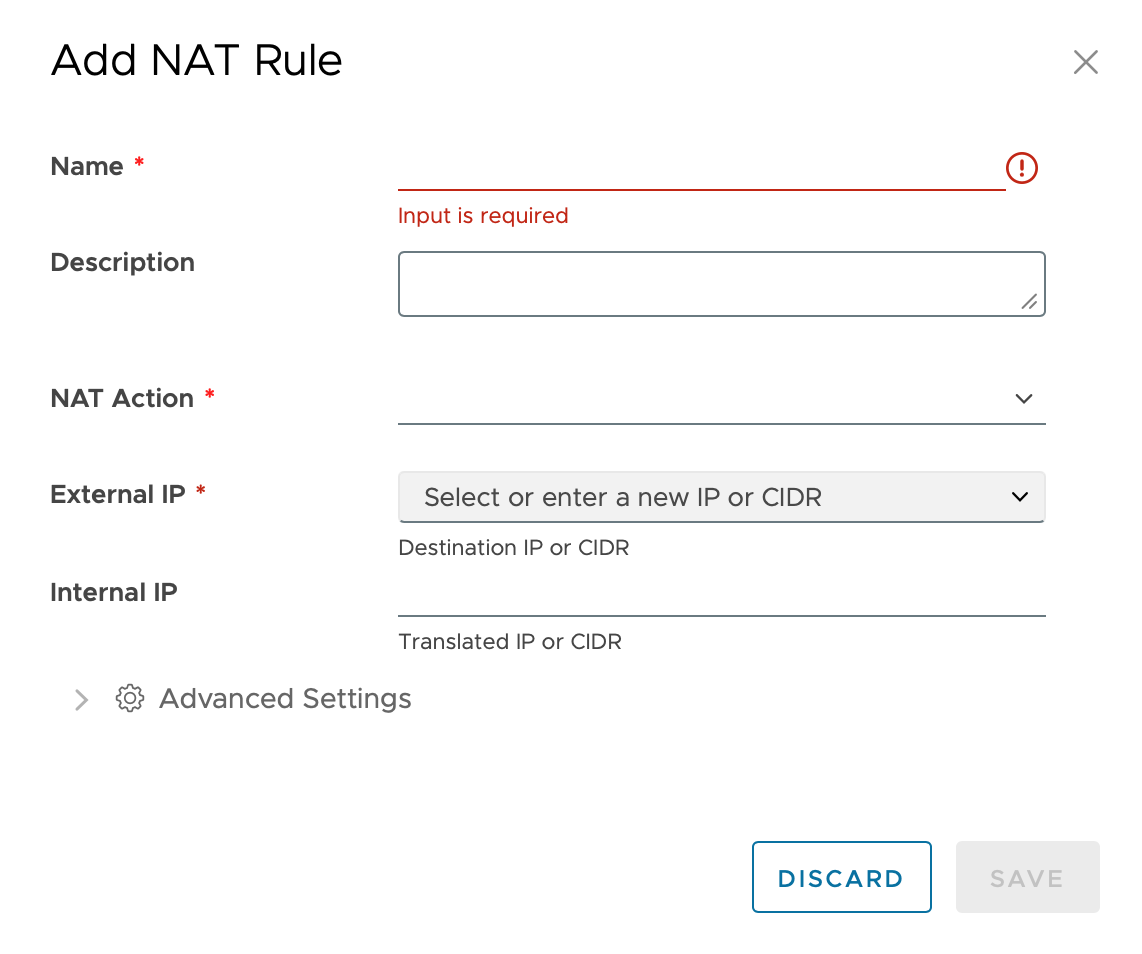
Internal IP може бути вказана як одна там і вся мережа.
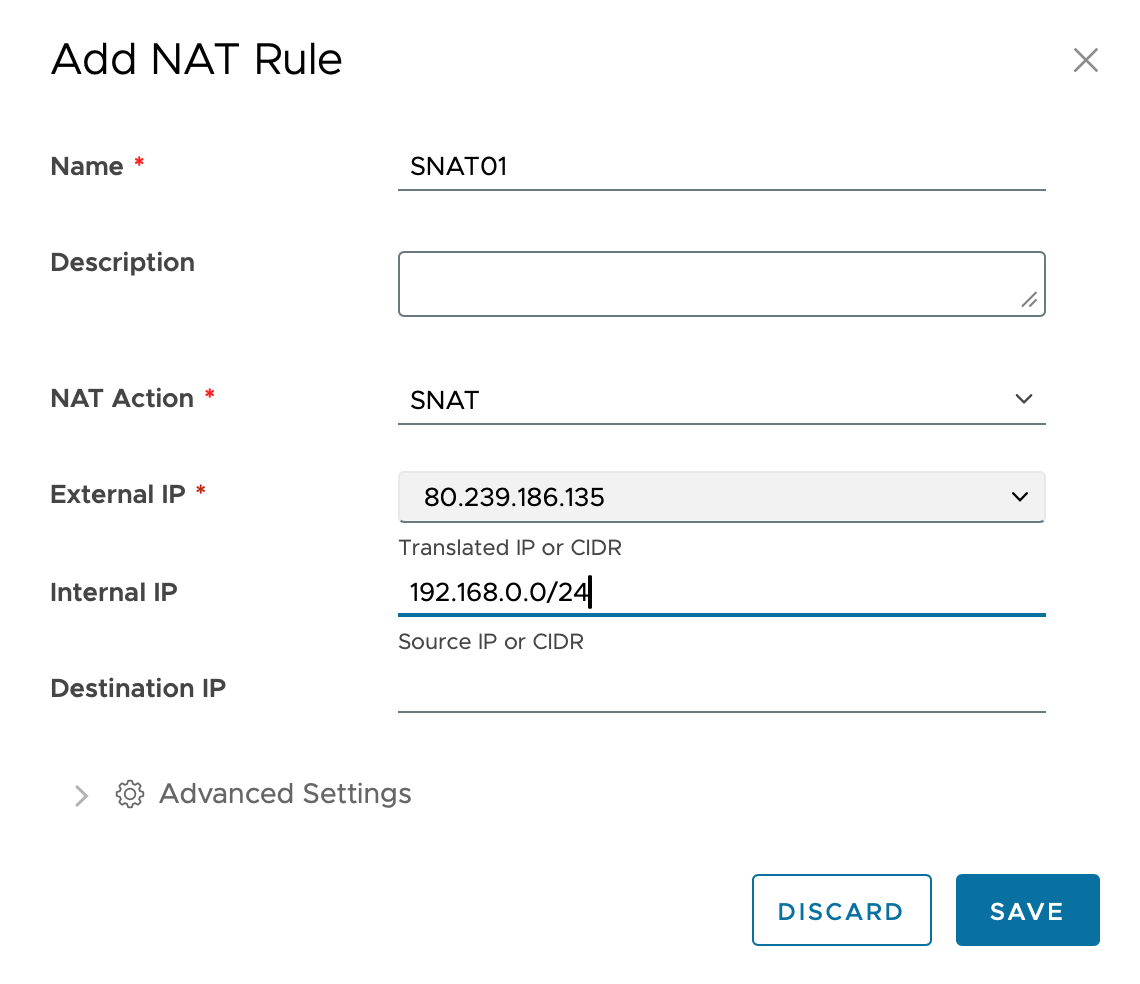
В данному випадку всі ВМ підключені до мережі 192.168.0.0/24 будуть мати доступ жо мережі Internet. Як що доступ потрібен тільки окрмим ВМ, то треба вказати в правилі конкретну IP адресу. Наприклад 192.168.0.2/32. Тоді тільки ВМ-01 буде мати доступ до Internet, а ВМ-02 не буде.
Не забувайте про Firewall
Сценарій 2
Необходно дозволити підключатись до ВМ з мережі Internet. Наприклад у нас є необхідність підключатись до ВМ-01 та ВМ-02 по протоколу SSH.
Для цього нам необхідно створити правило DNAT.
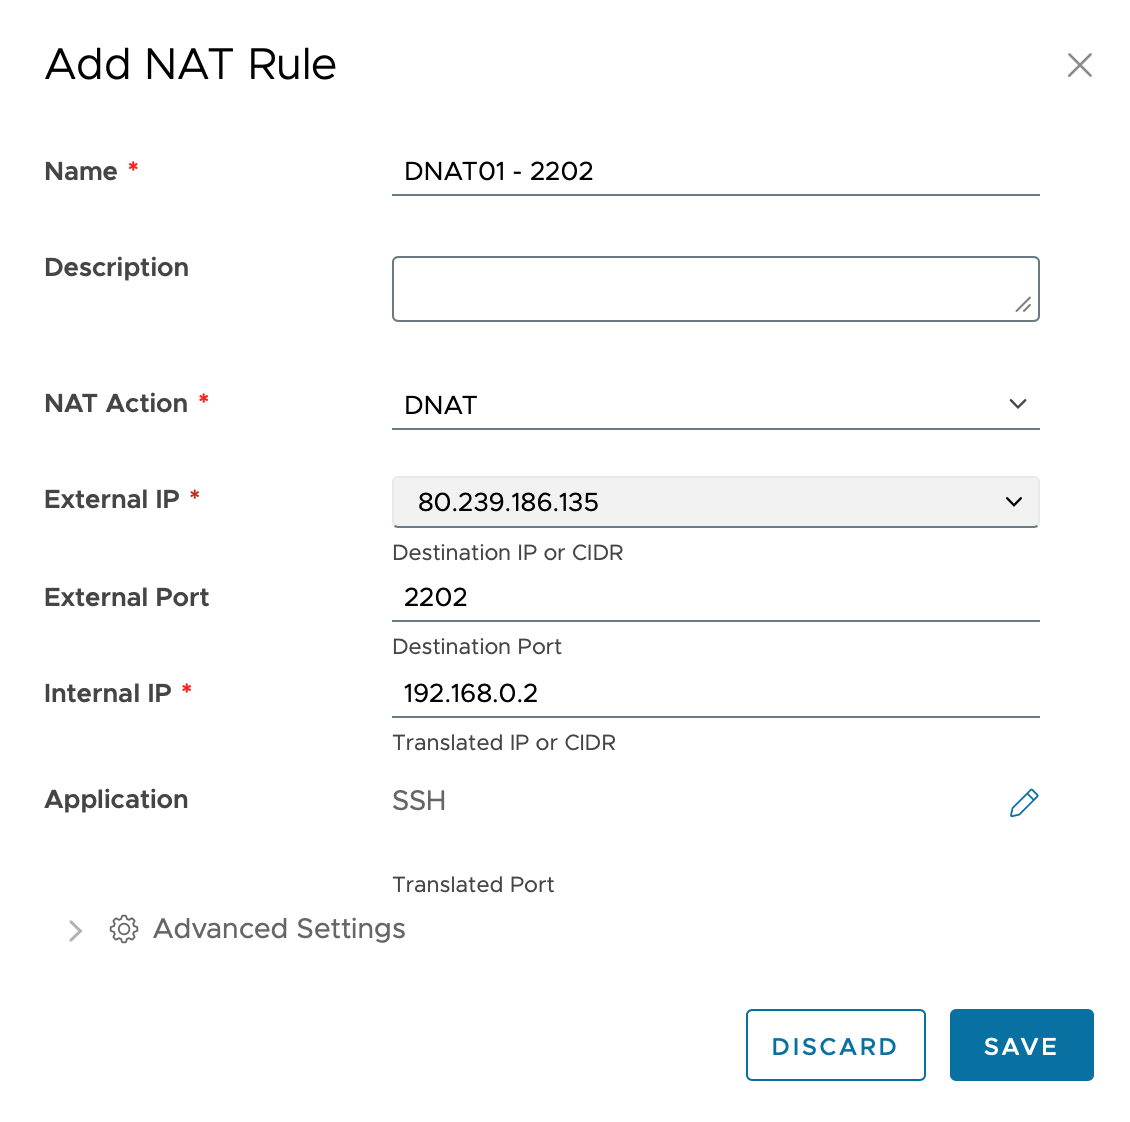
Після цього при підключенні на 80.239.186.135 порт 2202 ви портпате на ВМ-01
Не забувайте про Firewall